Νέα απόπειρα κυβερνοεπίθεσης στο Ελληνικό Ανοικτό Πανεπιστήμιο - Οδηγίες προστασίας στους φοιτητές
Με παραπλανητικό email γίνεται από το πρωί απόπειρα υποκλοπής των στοιχείων πρόσβασης των φοιτητών
Snapshot
- Το Ελληνικό Ανοικτό Πανεπιστήμιο αντιμετωπίζει νέα απόπειρα κυβερνοεπίθεσης μέσω παραπλανητικού email που στοχεύει στην υποκλοπή στοιχείων πρόσβασης των φοιτητών.
- Το ψεύτικο email εμφανίζεται με λογότυπο Office 365 και ζητά επαλήθευση λογαριασμού μέσω συνδέσμου, απειλώντας με κατάργηση του λογαριασμού εντός 24 ωρών.
- Το πανεπιστήμιο καλεί τους φοιτητές να μην πατούν συνδέσμους σε τέτοια μηνύματα, να μην απαντούν και να τα επισημαίνουν ως phishing πριν τα διαγράψουν.
- Φοιτητές που έχουν ήδη καταχωρίσει τα στοιχεία τους στο ψεύτικο email πρέπει να αλλάξουν άμεσα τον κωδικό πρόσβασης και να επικοινωνήσουν με την υποστήριξη πληροφορικής του ΕΑΠ.
- Η προηγούμενη επίθεση πριν δύο χρόνια είχε οδηγήσει σε διαρροή περίπου 813 GB δεδομένων του πανεπιστημίου στο σκοτεινό διαδίκτυο.
Νέα απόπειρα κυβερνοεπίθεσης αντιμετωπίζει το Ελληνικό Ανοικτό Πανεπιστήμιο, ακριβώς δύο χρόνια μετά την προηγούμενη επίθεση η οποία κατέληξε στη «διαρροή» περίπου 813 GB δεδομένων (σε μορφές όπως doc, pdf, excel) στο σκοτεινό διαδίκτυο.
Σήμερα οι φοιτητές ενημερώθηκαν για την νέα απόπειρα απάτης και υποκλοπής στοιχείων πρόσβασης μέσω ενός παραπλανητικού email, που ισχυρίζεται ψευδώς ότι ο λογαριασμός του φοιτητή για το Office 365 θα καταργηθεί εκτός κι αν πατήσει πάνω στο σύνδεσμο που επισυνάπτεται και ο οποίος «παγιδεύει» τον λογαριασμό ηλεκτρονικού ταχυδρομείου.
Αποστολέας είναι κάποια ηλεκτρονική διεύθυνση φοιτητή η οποία πιθανώς να έχει «χακαριστεί». Το σημαντικό είναι ότι εάν παγιδευτεί ο λογαριασμός ηλεκτρονικού ταχυδρομείου τότε κάποιος μπορεί εύκολα να αποκτήσει και πρόσβαση στην πλατφόρμα μαθημάτων του ΕΑΠ.
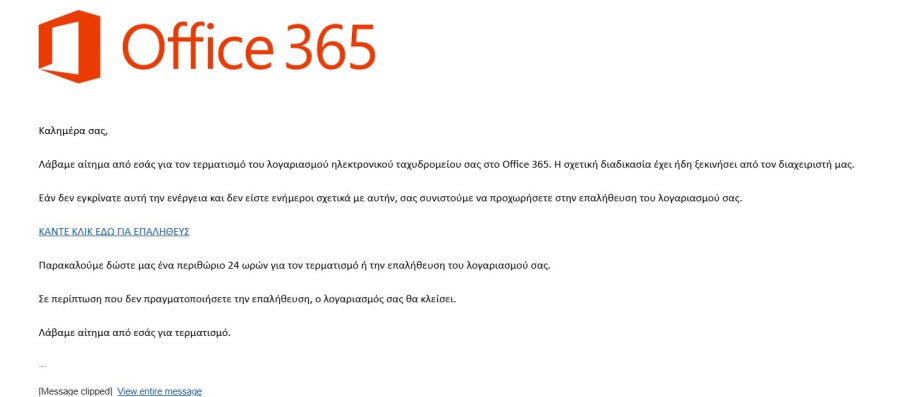
Το ψεύτικο email με το logo του office365 που προσπαθεί να υποκλέψει τα δεδομένα των φοιτητών του ΕΑΠ
Τι ανέφερε το email με οδηγίες που έλαβαν οι φοιτητές και τους ενημερώνει για την απόπειρα υποκλοπής:
«Αγαπητές και αγαπητοί φοιτητές,
Σας ενημερώνουμε για παραπλανητικό μήνυμα ηλεκτρονικού ταχυδρομείου (phishing), το οποίο εμφανίζεται με το λογότυπο του Office 365 και ισχυρίζεται ότι ο λογαριασμός σας πρόκειται να καταργηθεί, ζητώντας «επαλήθευση» μέσω συνδέσμου εντός 24 ωρών (επισυνάπτεται σχετικό στιγμιότυπο του μηνύματος).
Πρόκειται για απόπειρα υποκλοπής στοιχείων πρόσβασης. Η απειλή περί κατάργησης του λογαριασμού αποτελεί μέρος της απάτης. Εάν λάβετε το συγκεκριμένο ή παρόμοιο μήνυμα:Μην πατήσετε τον σύνδεσμο και μην καταχωρίσετε κωδικούς πρόσβασης.
Μην απαντήσετε στο μήνυμα. Επισημάνετέ το ως ηλεκτρονικό «ψάρεμα» (phishing) και διαγράψτε το. Εάν έχετε ήδη καταχωρίσει τα στοιχεία πρόσβασής σας, αλλάξτε άμεσα τον κωδικό σας και επικοινωνήστε με την υποστήριξη Πληροφορικής του ΕΑΠ (helpdesk@eap.gr).
Σας ευχαριστούμε για την προσοχή και τη συνεργασία σας».
Οι οδηγίες σε όσους φοιτητές πάτησαν τον σύνδεσμο
Το Πανεπιστήμιο συμβουλεύει όσους φοιτητές έδωσαν στοιχεία ή τον κωδικό πρόσβασης στο ψευδές email που έλαβαν να προχωρήσουν άμεσα στην αλλαγή του κωδικού πρόσβασής για λόγους ασφαλείας.