Τα ψηφιακά μπλακ άουτ είναι μόνο η αρχή – Επικίνδυνα τα επόμενα δύο χρόνια εξαιτίας της ΑΙ
Η τεχνητή νοημοσύνη αποκαλύπτει προβλήματα κυβερνοασφάλειας που για δεκαετίες παρέμεναν κρυφά και το τίμημα είναι το ψηφιακό χάος που είδαμε τις προηγούμενες ημέρες με την Microsoft, την Υπηρεσία Εθνικής Ασφάλειας (NSA) και τις ακυρώσεις πτήσεων στις ΗΠΑ
Snapshot
- Η τεχνητή νοημοσύνη έχει αποκαλύψει σοβαρά κενά ασφαλείας σε ψηφιακά συστήματα, προκαλώντας πρόσφατα σημαντικές διακοπές υπηρεσιών σε μεγάλες εταιρείες και κυβερνητικούς οργανισμούς.
- Τα ψηφιακά μπλακ άουτ οφείλονται κυρίως σε ενημερώσεις λογισμικού που έγιναν για να κλείσουν ευπάθειες, εντοπισμένες με τη βοήθεια της τεχνητής νοημοσύνης, και όχι σε κακόβουλες επιθέσεις.
- Τα επόμενα ένα έως δύο χρόνια θεωρούνται ιδιαίτερα επικίνδυνα για την κυβερνοασφάλεια, καθώς η τεχνητή νοημοσύνη αποκαλύπτει αδύναμα σημεία σε κώδικες που οι άνθρωποι δεν είχαν εντοπίσει προηγουμένως.
- Η αύξηση των ευπαθειών συνδέεται με το «τεχνικό χρέος» που δημιουργήθηκε από την ταχεία ανάπτυξη προϊόντων χωρίς επαρκή έμφαση στην ασφάλεια.
- Υπάρχει ανησυχία ότι οι υπαρκτές αμυντικές υποδομές των ΗΠΑ δεν επαρκούν για να αντιμετωπίσουν τις νέες απειλές που βασίζονται στην τεχνητή νοημοσύνη, ενώ οι προσλήψεις στον τομέα της κυβερνοασφάλειας δεν καλύπτουν τις ανάγκες.
Τις τελευταίες δύο εβδομάδες, μια σειρά ψηφιακών μπλακ άουτ επιβράδυνε τις τραπεζικές συναλλαγές, προκάλεσε δυσλειτουργίες στα προϊόντα της Microsoft, διέκοψε τις υπηρεσίες της Apple, οδήγησε σε διακοπή λειτουργίας ενός βασικού συστήματος της Εθνικής Υπηρεσίας Ασφαλείας (NSA) και προκάλεσε προσωρινή αναστολή όλων των εμπορικών πτήσεων στις Ηνωμένες Πολιτείες.
Επισήμως δεν έχει δοθεί αιτία για το ψηφιακό χάος που προκλήθηκε. Ωστόσο ειδικοί πιστεύουν ότι ενδέχεται να οφείλεται στις αυξημένες ενημερώσεις λογισμικού που έκαναν εταιρείες, οι οποίες μέσω της Τεχνητής Νοημοσύνης εντόπισαν σοβαρά κενά ασφαλείας και έσπευσαν να χτίσουν τείχος ασφαλείας έναντι των χάκερς.
Αμερικανοί αξιωματούχοι δήλωσαν ότι δεν είχαν στοιχεία που να αποδεικνύουν ότι τα περιστατικά αυτά προκλήθηκαν από κακόβουλες κυβερνοεπιθέσεις. Αντίθετα, για αρκετές από τις διακοπές λειτουργίας, εκτός από την αναστολή πτήσεων, οι Αμερικανοί αξιωματούχοι επικαλέστηκαν μια πιο απλή εξήγηση: οι εταιρείες και οι κυβερνητικές υπηρεσίες ενισχύουν την ασφάλεια των ψηφιακών τους συστημάτων ενάντια σε νέες ευπάθειες, και αυτές οι ενημερώσεις λογισμικού προκαλούν προβλήματα.
Σε ορισμένα από αυτά τα περιστατικά, μεταξύ των οποίων και στην Εθνική Υπηρεσία Ασφαλείας (NSA), τα εν λόγω κενά ασφαλείας εντοπίστηκαν με τη βοήθεια της τεχνητής νοημοσύνης, σύμφωνα με Αμερικανούς αξιωματούχους. Τόσο ιδιώτες όσο και επιχειρήσεις χρησιμοποιούν μοντέλα τεχνητής νοημοσύνης για να εντοπίζουν εύκολα σφάλματα υπολογιστών που είχαν παραβλεφθεί και, σε ορισμένες περιπτώσεις, να δημιουργούν εικονικές επιθέσεις για να τεστάρουν τα συστήματα, κάτι που παλαιότερα θα χρειαζόταν μήνες και ομάδες από εξειδικευμένους υπαλλήλους.
Ταυτόχρονα, οι φόβοι ότι κακόβουλοι χρήστες χρησιμοποιούν επίσης την ΤΝ για να δράσουν εξίσου γρήγορα έχουν κάνει τους υπεύθυνους ασφαλείας να αισθάνονται ότι πρέπει να βιαστούν να προωθήσουν διορθώσεις, κάτι που μπορεί να οδηγήσει σε πιο ακατάστατες ενημερώσεις που προκαλούν διακοπές στη λειτουργία.
Επικίνδυνα τα επόμενα δύο χρόνια
Τα γεγονότα του περασμένου μήνα θεωρήθηκαν τόσο ανησυχητικά, ώστε ορισμένοι καταστροφολόγοι στον τομέα της κυβερνοασφάλειας (καθώς και ειδικοί του μάρκετινγκ που αναζητούσαν ευκαιρίες) άρχισαν να αναφέρονται στον μήνα αυτό ως «Μαύρο Οκτώβριο». Ο χαρακτηρισμός αυτός έδινε την αίσθηση ότι ο κόσμος φαινόταν να υποφέρει από μια ατέρμονη σειρά ευπαθειών λογισμικού που οφείλονταν στην τεχνητή νοημοσύνη, οι οποίες άφηναν τους υπερασπιστές της ασφάλειας με ανεπαρκές προσωπικό και εξαντλημένους.
Η απαισιοδοξία αυξήθηκε αυτόν τον μήνα, προκαλώντας ακόμη μεγαλύτερη ανησυχία σε ένα κοινό που ήδη ανησυχούσε για τον ταχύ ρυθμό εξέλιξης της τεχνολογίας. Πάντως είναι απίθανο να πρόκειται για μια παροδική διακύμανση.
Αν και οι εκτιμήσεις διαφέρουν, οι ειδικοί στον τομέα της κυβερνοασφάλειας έχουν δηλώσει ότι τα επόμενα ένα ή δύο χρόνια ενδέχεται να είναι ιδιαίτερα επικίνδυνα, καθώς τα προηγμένα μοντέλα τεχνητής νοημοσύνης εντοπίζουν σφάλματα στον κώδικα που οι άνθρωποι δεν είχαν ποτέ παρατηρήσει πριν.
Κάποιοι ελπίζουν ότι μετά από αυτή την οδυνηρή μεταβατική περίοδο το διαδίκτυο θα φτάσει σε μια ισορροπία, καθώς η τεχνητή νοημοσύνη θα συμβάλει στην αντικατάσταση του ευάλωτου κώδικα των υπολογιστών. Άλλοι διατηρούν την πιο απαισιόδοξη άποψη ότι η τεχνητή νοημοσύνη αποτελεί μια ατέρμονη απειλή για τη διασυνδεδεμένη τεχνολογία πάνω στην οποία βασίζονται η σύγχρονη ζωή και η παγκόσμια οικονομία.
Η περασμένη εβδομάδα είναι «η νέα κανονικότητα», δήλωσε ο συνταξιούχος στρατηγός Πολ Μ. Νακασόνε, πρώην επικεφαλής της NSA και της Αμερικανικής Διοίκησης Κυβερνοασφάλειας, σε συνέδριο που διοργάνωσε στην Ουάσιγκτον το Ινστιτούτο Εθνικής Ασφάλειας του Πανεπιστημίου Βάντερμπιλτ. «Οι βιομηχανίες και οι οργανισμοί προσπαθούν να εκσυγχρονιστούν γρήγορα και ταυτόχρονα να προστατευθού Η τεχνητή νοημοσύνη αποτελεί την κινητήρια δύναμη όλων αυτώντόσο των ευκαιριών όσο και των προκλήσεων», δήλωσε ο Νακασόνε.
Ο Πολ Νακασόνε, ο οποίος είναι μέλος του διοικητικού συμβουλίου της OpenAI, χαρακτήρισε την τεχνητή νοημοσύνη ως «την πιο επαναστατική τεχνολογία» στην ιστορία, η οποία θα έχει βαθιές συνέπειες όχι μόνο για τον ψηφιακό κόσμο, αλλά και για την κοινωνία εν συνόλω. «Βρισκόμαστε σε μια εποχή όπου πρέπει να σκεφτούμε διαφορετικά για το πώς θα γίνουμε πιο ανθεκτικοί».
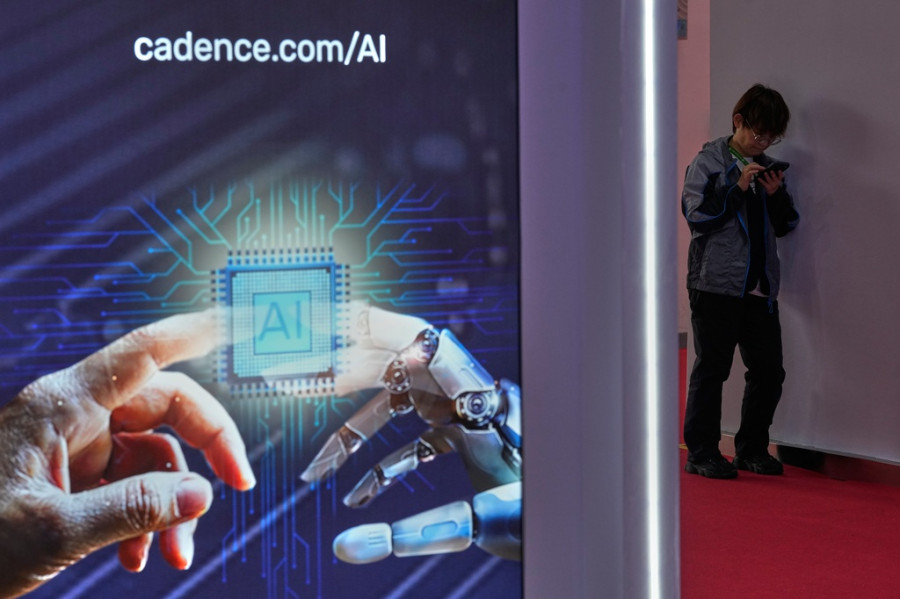
Ένας άνδρας κοιτάζει το κινητό του κοντά σε ένα περίπτερο τεχνητής νοημοσύνης (AI) στη Διεθνή Έκθεση Εφοδιαστικής Αλυσίδας της Κίνας στο Πεκίνο, στις 25 Ιουνίου 2026.
AP«Τεχνικό χρέος»
Ο Μαρκ Ζάκερμπεργκ, διευθύνων σύμβουλος της Meta, θεωρείται υπεύθυνος για τη διάδοση του πιο διάσημου σλόγκαν της Σίλικον Βάλεϊ: «Να κινείσαι γρήγορα και να σπας πράγματα». Το μότο ήθελε να δείξει ότι στόχος ενός γίγαντα τεχνολογίας είναι να βρίσκεται στην πρώτη γραμμή της τεχνολογικής πρωτοπορίας και να αλλάζει τους κανόνες του παιχνιδιού.
Έτσι ο έντονος ανταγωνισμός των εταιρειών τεχνολογίας οδήγησε στο να διαγκωνίζονται για να φέρουν γρήγορα τα προϊόντα τους στους καταναλωτές. Η ασφάλεια, η οποία μπορεί να δημιουργήσει τριβές και να επιβραδύνει την πρόοδο, συχνά παρέμενε σε δεύτερη μοίρα. Οι ελλείψεις στον κώδικα συσσωρεύονται με την πάροδο του χρόνου, μια έννοια γνωστή ως «τεχνικό χρέος». Η έμφαση στην ταχεία ανάπτυξη προϊόντων σημαίνει ότι πολλά από αυτά έχουν κρυφά κενά ασφαλείας τα οποία τώρα αποκαλύπτονται.
«Το ύψος του τεχνικού χρέους που οι περισσότερες εταιρείες επιτρέπουν και με το οποίο συμβιβάζονται είναι ασυγχώρητο», δήλωσε ο Juan Andrés Guerrero-Saade, διακεκριμένος ερευνητής στον τομέα της ασφάλειας και της τεχνητής νοημοσύνης στην εταιρεία κυβερνοασφάλειας SentinelOne. «Όσον αφορά την τεχνολογία, οι άνθρωποι προχωρούν μέχρι να σπάσουν οι τροχοί. Υπάρχουν πάντα χρήματα στην κυκλοφορία ενός προϊόντος, αλλά δεν υπάρχουν χρήματα στη συντήρησή του».
Η τεχνητή νοημοσύνη έχει ανατρέψει το τοπίο, καθιστώντας πολύ πιο εύκολο τον εντοπισμό των αδυναμιών σε δημοφιλή λογισμικά. Νέα μοντέλα τεχνητής νοημοσύνης με έμφαση στον κυβερνοχώρο, ικανά να εντοπίζουν ευπάθειες, έχουν ξεσηκώσει ορισμένους κυνηγούς σφαλμάτων, οι οποίοι ανταγωνίζονται μεταξύ τους για να βρουν καινοτόμους τρόπους εισβολής στα συστήματα.
Οι εταιρείες έχουν επίσης υιοθετήσει αυτή την τεχνολογία, χρησιμοποιώντας την τεχνητή νοημοσύνη για να υποβάλλουν σε εντατικές δοκιμές τη δική τους υποδομή και να εντοπίζουν σφάλματα πριν προλάβουν να τα εντοπίσουν οι χάκερς. «Ουσιαστικά παίρνεις αυτές τις ευάλωτες βάσεις κώδικα και τις ταρακουνάς», είπε ο κ. Guerrero-Saade.
«Καμπανάκι» στον Λευκό Οίκο
Ακόμη και η NSA, η οποία ειδικεύεται στην πειρατεία και την κυβερνοάμυνα, δεν έμεινε στο απυρόβλητο. Αυτή την εβδομάδα αντιμετώπισε μια διακοπή λειτουργίας του απόρρητου δικτύου της που διήρκεσε αρκετές ημέρες, επειδή εγκατέστησε ελαττωματικές ενημερώσεις που αποσκοπούσαν στην αντιμετώπιση ελλείψεων στη γλώσσα προγραμματισμού PHP, οι οποίες είχαν αποκαλυφθεί από ερευνητές που χρησιμοποιούσαν τεχνητή νοημοσύνη, σύμφωνα με αξιωματούχους.
Αυτή την εβδομάδα, η γερουσιαστής Μαρία Καντγουέλ από την Ουάσιγκτον, η Δημοκρατική στην επιτροπή εμπορίου, και ο γερουσιαστής Μάικ Ράουντς από τη Νότια Ντακότα, ο Ρεπουμπλικανός πρόεδρος μιας υποεπιτροπής για την κυβερνοασφάλεια, έστειλαν επιστολή στο Λευκό Οίκο προειδοποιώντας ότι οι κυβερνοαπειλές που βασίζονται στην τεχνητή νοημοσύνη ξεπερνούν τα αμυντικά συστήματα των ΗΠΑ.
«Η τεχνητή νοημοσύνη αυξάνει ραγδαία την ικανότητα εντοπισμού και εκμετάλλευσης αδυναμιών στο λογισμικό, και οι άμυνές μας δεν συμβαδίζουν», έγραψαν οι γερουσιαστές στον Τζέι Κλέιτον, τον διευθυντή εθνικών πληροφοριών, ο οποίος ηγείται επίσης της ειδικής ομάδας υπερ-πληροφοριών του Λευκού Οίκου.
«Δεν μπορούμε να αντιμετωπίσουμε αυτές τις απειλές με την υποδομή κυβερνοασφάλειας του χθες ούτε να βασιζόμαστε σε μεμονωμένες εταιρείες για την επίλυση ενός προβλήματος που εκτείνεται σε ολόκληρη την ψηφιακή οικονομία», ανέφεραν.
Νέα στοιχεία για τις προσλήψεις που δημοσιεύθηκαν αυτή την εβδομάδα από το LinkedIn και αναλύθηκαν από την εφημερίδα «The New York Times» έδειξαν ότι, παρά την αύξηση των περιστατικών στον τομέα της κυβερνοασφάλειας και τον μεγαλύτερο αριθμό σφαλμάτων που έχουν εντοπιστεί μέχρι σήμερα, οι προσλήψεις στον τομέα της κυβερνοασφάλειας στις ΗΠΑ υστερούν σε σχέση με τις συνολικές προσλήψεις.
Η Lea Kissner, διευθύντρια ασφάλειας πληροφοριών στο LinkedIn, δήλωσε ότι οι τρέχουσες προκλήσεις στον τομέα της κυβερνοασφάλειας σημαίνουν ότι οι εταιρείες χρειάζονται περισσότερο από ποτέ άτομα με εξειδίκευση.
«Κανείς δεν γνωρίζει τον καλύτερο τρόπο για να εξασφαλιστεί η ασφάλεια αυτή τη στιγμή, επειδή όλα αλλάζουν πολύ γρήγορα», δήλωσε η Δρ Kissner. «Γι' αυτό χρειάζεστε απεγνωσμένα άτομα που κατανοούν πώς λειτουργούν τα πράγματα, διαθέτουν περιέργεια και ξέρουν πώς να επιλύουν προβλήματα».