«Ψηφιακός Τρόμος»: Συναγερμός και στην Ελλάδα για κυβερνοεπιθέσεις στα ψυγεία των σούπερ μάρκετ
Η Εθνική Αρχή Κυβερνοασφάλειας έδωσε οδηγίες προς τα σούπερ μάρκετ ώστε να προλάβουν μία πιθανή κυβερνοεπίθεση
Snapshot
- Η Εθνική Αρχή Κυβερνοασφάλειας στην Ελλάδα έχει εκδώσει οδηγίες προς τα σούπερ μάρκετ για την προστασία των συστημάτων ψύξης από πιθανές κυβερνοεπιθέσεις.
- Συνιστώνται η αντικατάσταση παλαιών ελεγκτών, η χρήση ασφαλών συνδέσεων VPN για απομακρυσμένη πρόσβαση και η εφαρμογή πολυπαραγοντικής αυθεντικοποίησης.
- Οι επιχειρήσεις πρέπει να ελέγχουν τα δικαιώματα πρόσβασης εξωτερικών συνεργατών και να εκπαιδεύουν το προσωπικό στην αναγνώριση ύποπτων συμπεριφορών.
- Η ένταση των κυβερνοεπιθέσεων αυξάνεται διεθνώς, με στόχους όπως το FBI και το αμερικανικό Υπουργείο Γεωργίας να δέχονται επιθέσεις.
- Το αμερικανικό Πεντάγωνο και ο βρετανικός στρατός λαμβάνουν μέτρα θωράκισης και αναλαμβάνουν προληπτικές επιθέσεις για την αντιμετώπιση κυβερνοαπειλών.
Μία ψηφιακή απειλή αιωρείται το τελευταίο διάστημα με τα περιστατικά κυβερνοεπιθέσεων και πολλαπλούς στόχους.
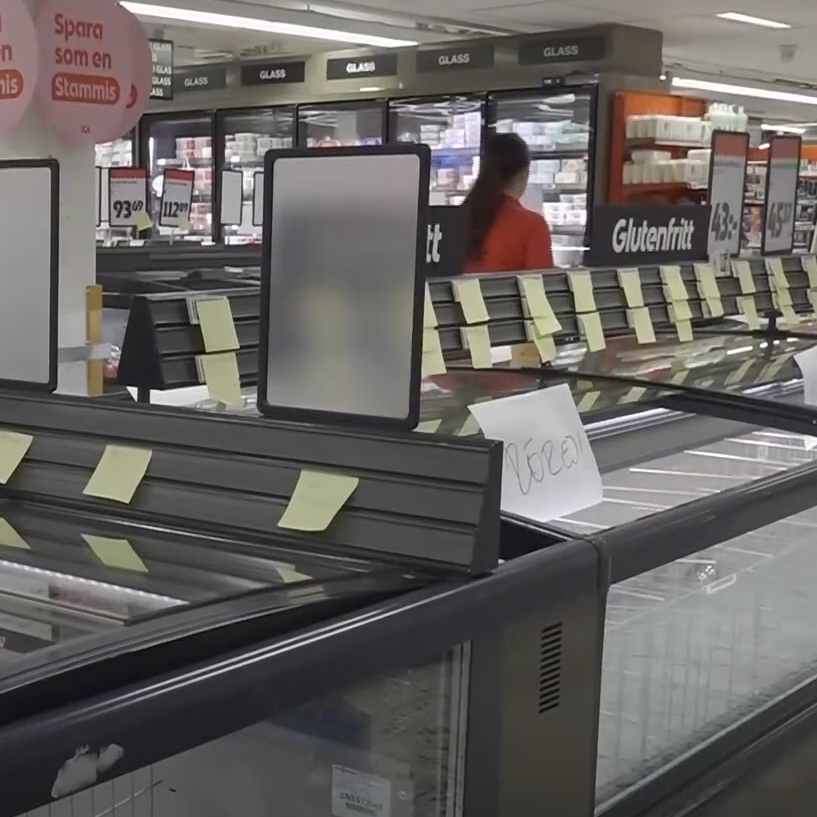
Η αρχή έγινε από τα σούπερ μάρκετ ανά την Ευρώπη, καθώς στο στόχαστρο μπήκαν τα συστήματα ψύξης, με συνέπεια την απώλεια τόνων τροφίμων και οικονομική ζημιά.
Καθώς αυξάνονται τα περιστατικά, που περιλαμβάνουν κάθε πτυχή της καθημερινότητας που είναι συνδεδεμένη με το ψηφιακό περιβάλλον, οι χώρες η μία μετά την άλλη εκδίδουν οδηγίες «αυτοπροστασίας».
Στην Ελλάδα, παρότι δεν παρατηρήθηκε επίθεση στο μέγεθος της Γαλλίας ή της συντονισμένης που ακολούθησε σε ευρωπαϊκές χώρες, οι αρχές έχουν σημάνει συναγερμό, ώστε να αποτραπεί «εισβολή» στα συστήματα ψύξης των σούπερ μάρκετ, που αποτελούν και τον κύριο στόχο.
Η Εθνική Αρχή Κυβερνοασφάλειας έδωσε οδηγίες προς τα σούπερ μάρκετ, επισημαίνοντας την ανάγκη θωράκισης των συστημάτων, αλλά και αντικατάστασης παλαιών ή μη ενημερωμένων ελεγκτών ή αποσύνδεσής τους από το δημόσιο διαδίκτυο.
Όπου αυτό δεν είναι εφικτό, η απομακρυσμένη πρόσβαση θα πρέπει να επιτρέπεται αποκλειστικά μέσω ασφαλούς σύνδεσης VPN.
Παράλληλα, η Αρχή συστήνει:
Την αλλαγή των προεπιλεγμένων ή αδύναμων κωδικών πρόσβασης.
Την ενεργοποίηση πολυπαραγοντικής αυθεντικοποίησης.
Την εγκατάσταση όλων των διαθέσιμων ενημερώσεων ασφαλείας.
Την αντικατάσταση παλαιού εξοπλισμού που δεν υποστηρίζεται πλέον από τους κατασκευαστές και δεν λαμβάνει ενημερώσεις ασφαλείας.
Ιδιαίτερη έμφαση δίνεται και στη διαχείριση της απομακρυσμένης πρόσβασης.
Οι επιχειρήσεις καλούνται να γνωρίζουν ποιοι εξωτερικοί συνεργάτες και τεχνικοί έχουν πρόσβαση στα συστήματά τους, να ελέγχουν τα σχετικά δικαιώματα και να διασφαλίζουν ότι το προσωπικό τους είναι κατάλληλα εκπαιδευμένο, ώστε να αναγνωρίζει ασυνήθιστες ή ύποπτες συμπεριφορές. Η Αρχή τονίζει ότι, όταν πρόκειται για κυβερνοπεριστατικά, το ερώτημα δεν είναι «αν» θα συμβεί μια επίθεση, αλλά «πότε».
Γι’ αυτό και τα απαραίτητα μέτρα προστασίας πρέπει να έχουν ληφθεί εκ των προτέρων, ώστε να αποτραπούν ή να περιοριστούν οι συνέπειές της.
Δεν «γλίτωσε» ούτε το FBI
Η ένταση των κυβερνοεπιθέσων αυξάνεται με γεωμετρική πρόοδο και τα ψυγεία δεν είναι τα μόνα «θύματά» τους, καθώς φαίνεται πως οι χάκερς ανεβάζουν τον βαθμό δυσκολίας χτυπώντας πανίσχυρους στόχους.
Το FBI βρέθηκε στο στόχαστρο για δεύτερη φορά μέσα σε λίγους μήνες. Η πανίσχυρη Κεντρική Υπηρεσία Πληροφοριών των Ηνωμένων Πολιτειών δέχθηκε νέα επίθεση με τους άγνωστους δράστες να παραβιάζουν σημαντική βάση δεδομένων.
Συναγερμός και στο αμερικανικό Υπουργείο Γεωργίας, λίγες ημέρες μετά την προειδοποίηση ότι δεν διαθέτει αρκετούς πόρους για να αντιμετωπίσει κυβερνοεπιθέσεις.
Υπό τον φόβο ολικού μπλακ άουτ που θα μπορούσαν να προκαλέσουν χάκερ, το αμερικανικό Πεντάγωνο «θωρακίζει» στρατιωτικές βάσεις ώστε να μπορέσουν να λειτουργήσουν για 90 μέρες χωρίς εξωτερική υποστήριξη και ανεφοδιασμό.
Στη Βρετανία, ο στρατός παραδέχεται για πρώτη φορά ότι έχει εξαπολύσει προληπτικές επιθέσεις εναντίον χάκερ. Οι επιχειρήσεις εξαπολύονται από τη νέα έδρα της Εθνικής Κυβερνοδύναμης στο Σάμλεσμπερι, που εγκαινιάστηκε την περασμένη Δευτέρα από τον βασιλιά Κάρολο.
Εν τω μεταξύ η ολλανδική αστυνομία ανακοίνωσε ότι προχώρησε σε δέκα συλλήψεις αποτρέποντας σχεδιαζόμενες κυβερνοεπιθέσεις με στόχο την υποκλοπή προσωπικών δεδομένων πελατών της τράπεζας Revolut.