Με τον κωδικό «12345» παραβίασαν τα ψυγεία στα σούπερ μάρκετ – Υποψίες για Ρώσους χάκερ
Οι χάκερ κατάφεραν να αποκτήσουν πρόσβαση σε κλειστά δίκτυα και να αυξήσουν εξ αποστάσεως τη θερμοκρασία σε ψυγεία και καταψύκτες
Snapshot
- Η κυβερνοεπίθεση σε επαγγελματικά ψυγεία σε επτά ευρωπαϊκές χώρες φαίνεται ότι έγινε με χρήση εύκολων, προεπιλεγμένων κωδικών πρόσβασης.
- Οι δράστες απέκτησαν πρόσβαση σε κλειστά δίκτυα και αύξησαν εξ αποστάσεως τη θερμοκρασία, προκαλώντας καταστροφή μεγάλων ποσοτήτων τροφίμων.
- Η επίθεση χαρακτηρίζεται ως συντονισμένη και καλά σχεδιασμένη, με ενδεχόμενη εμπλοκή της Ρωσίας, αν και τα στοιχεία δεν έχουν επιβεβαιωθεί πλήρως.
- Η δυνατότητα απομακρυσμένου ελέγχου των μονάδων ψύξης μέσω διαδικτύου δημιούργησε σοβαρό κενό ασφαλείας που εκμεταλλεύτηκαν οι χάκερ.
- Οι επιθέσεις είχαν σημαντικές οικονομικές επιπτώσεις, όπως η καταστροφή τροφίμων αξίας 100.000 ευρώ σε κατάστημα στη Φλάνδρα του Βελγίου.
Οι δράστες μιας κυβερνοεπίθεσης που έβαλε στο στόχαστρο επαγγελματικά ψυγεία και καταψύκτες σε χώρες της Ευρώπης ενδέχεται να εκμεταλλεύτηκαν ιδιαίτερα εύκολους κωδικούς πρόσβασης για να πραγματοποιήσουν την επίθεση.
Μέχρι στιγμής δεν έχει επιβεβαιωθεί ποιοι βρίσκονται πίσω από το περιστατικό. Οι χάκερ κατάφεραν να αποκτήσουν πρόσβαση σε κλειστά δίκτυα και να αυξήσουν εξ αποστάσεως τη θερμοκρασία σε ψυγεία και καταψύκτες, με αποτέλεσμα να καταστραφούν τεράστιες ποσότητες τροφίμων.
Σύμφωνα με τις πρώτες εκτιμήσεις, οι δράστες ενδέχεται να πέτυχαν τον σκοπό τους απλώς μαντεύοντας τους κωδικούς πρόσβασης των δικτύων. Συγκεκριμένα, φέρεται να χρησιμοποίησαν το όνομα χρήστη «Supervisor» και να δοκίμασαν τον προεπιλεγμένο κωδικό «12345».
Δημοσιεύματα αναφέρουν ότι οι μονάδες ψύξης που επηρεάστηκαν από την επίθεση δεν είχαν αλλάξει τις εργοστασιακές ρυθμίσεις για το όνομα χρήστη και τον κωδικό πρόσβασης, γεγονός που τις καθιστούσε εύκολο στόχο, καθώς η συγκεκριμένη αδυναμία ασφαλείας ήταν ήδη δημόσια καταγεγραμμένη.
Ο δρ Ξαβιέ Μπελέκενς από την εταιρεία κυβερνοασφάλειας Lupovis, η οποία δημιουργήθηκε στο πλαίσιο του Πανεπιστημίου του Στραθκλάιντ, δήλωσε στη βρετανική εφημερίδα The Sun ότι τα χαρακτηριστικά του περιστατικού παραπέμπουν σε συντονισμένη επίθεση, στην οποία ενδέχεται να εμπλέκεται η Ρωσία.
«Ο συντονισμός μεταξύ όλων των ευρωπαϊκών χωρών, καθώς και το γεγονός ότι όλες αυτές οι συσκευές ελέγχονταν ουσιαστικά για δέκα ημέρες πριν από την επίθεση, δείχνουν ότι δεν υπήρχε απλώς συντονισμός, αλλά ότι επρόκειτο για μια καλά σχεδιασμένη επιχείρηση», ανέφερε ο δρ Μπελέκενς.
«Αν εξετάσουμε τα προηγούμενα δεδομένα μας και παλαιότερες επιθέσεις, μπορούμε ουσιαστικά να πούμε ότι δεν μιλάμε για κάποιον έφηβο που βρίσκεται κλεισμένος στο δωμάτιό του.
Πρόκειται για κάτι που απαιτεί πολύ βαθύτερη γνώση των συγκεκριμένων τεχνολογιών».
Εάν επιβεβαιωθεί ότι η επίθεση ξεκίνησε από τη Ρωσία, τότε θα μπορούσε να χαρακτηριστεί ως επίθεση «γκρίζας ζώνης». Ωστόσο, ειδικοί στην κυβερνοασφάλεια επισημαίνουν ότι είναι ακόμη πολύ νωρίς για ασφαλή συμπεράσματα.
Πρόκειται για επιθέσεις που έχουν σχεδιαστεί ώστε να πλήττουν κρίσιμες υποδομές μιας χώρας, όπως αεροδρόμια, δίκτυα ηλεκτροδότησης ή, στη συγκεκριμένη περίπτωση, τις αλυσίδες εφοδιασμού τροφίμων.
Την ίδια ώρα, ειδικοί στην κυβερνοασφάλεια που είναι υπεύθυνοι για την προστασία των δικτύων ηλεκτρισμού και φυσικού αερίου, καθώς και των υδροδοτικών υποδομών στη Βρετανία, βρίσκονται σε επιφυλακή για ενδεχόμενες προσπάθειες παραβίασης των συστημάτων τους.
Ο δρ Μπελέκενς εκτίμησε επίσης ότι η επίθεση θα μπορούσε να αποτελεί έναν τρόπο με τον οποίο η Ρωσία επιχειρεί να δείξει στις δυτικές χώρες τις δυνατότητές της.
«Αν ήσουν η Ρωσία και ήθελες να επιδείξεις τις δυνατότητές σου απέναντι σε ένα κρίσιμο σύστημα, δεδομένου ότι η διατροφική επάρκεια αποτελεί μέρος των εθνικών υποδομών ζωτικής σημασίας, η αγορά τροφίμων θα ήταν ένας ιδανικός στόχος για να δείξεις τι μπορείς να κάνεις σε ευρωπαϊκή κλίμακα», δήλωσε.
Και πρόσθεσε: «Δεν νομίζω ότι υπάρχει πλέον κάποιος στη Βρετανία που να μην έχει ακούσει για αυτές τις επιθέσεις στην Ευρώπη, στο Ηνωμένο Βασίλειο και αλλού.
Η δυνατότητα επίδειξης αυτών των ικανοτήτων λειτουργεί επίσης υπέρ της Ρωσίας, καθώς ενισχύει το αίσθημα φόβου».
Οι επιθέσεις έπληξαν συνολικά επτά ευρωπαϊκές χώρες. Το Βέλγιο και το Λουξεμβούργο ήταν οι δύο χώρες που επηρεάστηκαν περισσότερο, ενώ στο στόχαστρο βρέθηκαν επίσης η Φινλανδία, η Εσθονία, η Ιρλανδία, η Ολλανδία και η Σουηδία.
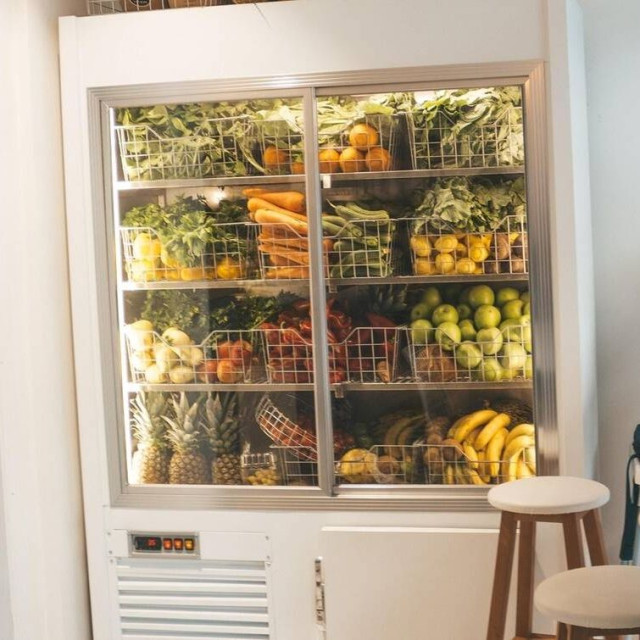
Οι επαγγελματικές μονάδες ψύξης συνδέονται στο διαδίκτυο, προκειμένου να είναι δυνατή η πραγματοποίηση βασικών εργασιών συντήρησης και ελέγχου εξ αποστάσεως. Ωστόσο, η συγκεκριμένη δυνατότητα φαίνεται πως δημιούργησε ένα σημαντικό κενό ασφαλείας, το οποίο αξιοποίησαν οι χάκερ.
Χαρακτηριστική είναι η περίπτωση καταστήματος της αλυσίδας τροφίμων Delhaize στη Φλάνδρα, στη βόρεια Βελγίου, όπου, σύμφωνα με τοπικά μέσα ενημέρωσης, καταστράφηκαν τρόφιμα αξίας 100.000 ευρώ, ποσό που αντιστοιχεί σε περίπου 83.000 λίρες.
Το ποσό αυτό αφορά αποκλειστικά την αξία των τροφίμων που αλλοιώθηκαν και δεν περιλαμβάνει τις πρόσθετες οικονομικές απώλειες που προκλήθηκαν από την αναγκαστική διακοπή λειτουργίας του καταστήματος.