Προετοιμάζουν οι χάκερς ένα μεγαλύτερο χτύπημα; Τα σημάδια πίσω από τις επιθέσεις στην Ευρώπη
Ο νομικός με εξειδίκευση στις κυβερνοαπειλές, Παναγιώτης Ανδρέου εξηγεί στο Newsbomb
Στη σύγχρονη ψηφιακή εποχή οι κυβερνοεπιθέσεις είναι μια από τις σημαντικότερες απειλές για την ασφάλεια κρατών, οργανισμών και πολιτών. Τα χτυπήματα των χακερς δεν αποτελούν πλέον μεμονωμένα περιστατικά, αλλά ένα ζήτημα εθνικής και ευρωπαϊκής ασφάλειας.
Πίσω από αυτά, ειδικοί εκτιμούν ότι πιθανότατα βρίσκονται οργανωμένες ομάδες και όχι «αυτόνομοι μιμητές». Ο Παναγιώτης Ανδρέου, νομικός με εξειδίκευση στις κυβερνοαπειλές μιλώντας στο Νewsbomb «χαρτογραφεί» την κατάσταση με τις συνεχόμενες επιθέσεις των τελευταίων ημερών.
«Σε μια γερμανική κλινική αποκατάστασης, την Klinik im Kurpark, το προσωπικό δούλεψε δέκα ημέρες με χαρτί και μολύβι μετά από κυβερνοεπίθεση. Οι θεραπείες συνεχίστηκαν σε μεγάλο βαθμό, όμως η πλήρης επιστροφή στην κανονικότητα θα πάρει εβδομάδες» δηλώνει ο ίδιος.
Και συνεχίζει: «Στη Γαλλία, οι δράστες παραβίασαν τα συστήματα ενός προμηθευτή ψυκτικού εξοπλισμού και άλλαξαν τη θερμοκρασία σε ψυκτικούς θαλάμους του εθνικού οργανισμού αιμοδοσίας. Ευτυχώς, οι συναγερμοί χτύπησαν έγκαιρα και τα αποθέματα αίματος δεν κινδύνευσαν. Στη Νορβηγία, η Equinor, ένας από τους μεγαλύτερους προμηθευτές φυσικού αερίου της Ευρώπης, εντόπισε επίθεση σε πληροφοριακά της συστήματα, χωρίς ωστόσο, όπως ανακοίνωσε, να επηρεαστεί η παραγωγή της. Μήπως συνδέονται οι δράστες μεταξύ τους; Μήπως προετοιμάζουν κάτι μεγαλύτερο; Δεν μπορούμε να το γνωρίζουμε».
«Διαπιστώνουμε όμως ότι η επίθεση στη Γαλλία μοιάζει με εκείνες που τις προηγούμενες εβδομάδες έπληξαν ψυκτικά συστήματα σούπερ μάρκετ, και στην Ελλάδα. Αυτό αρκεί για να θέσουμε δύο βασικά ερωτήματα. Πόσο γρήγορα μπορούμε να αντιληφθούμε ότι δεχόμαστε επίθεση; Και για πόσο χρονικό διάστημα αντέχουμε να λειτουργούμε χωρίς τα συστήματά μας;» δηλώνει.
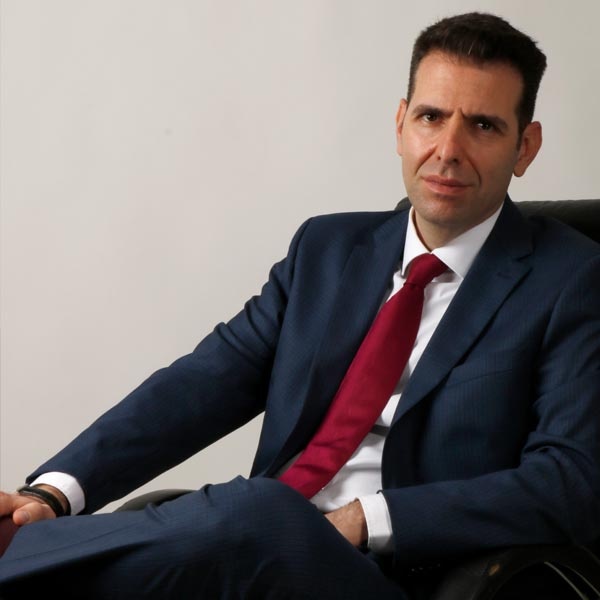
Ο Παναγιώτης Ανδρέου, νομικός με εξειδίκευση στις κυβερνοαπειλές
Η Ελλάδα έχει ενσωματωθεί στην οδηγία NIS2 , δηλαδή το ευρωπαϊκό πλαίσιο που θωρακίζει τις επιχειρήσεις και τους κρίσιμους οργανισμούς απέναντι στους χάκερς. Ουσιαστικά η κυβερνοασφάλεια από απλή επιλογή γίνεται αυστηρή νομική υποχρέωση.
«Στην Ελλάδα, η οδηγία NIS2 ενσωματώθηκε με τον ν. 5160/2024. Οι βασικές και σημαντικές οντότητες που υπάγονται σε αυτόν οφείλουν να λαμβάνουν κατάλληλα και αναλογικά τεχνικά, επιχειρησιακά και οργανωτικά μέτρα και να αναφέρουν τα σημαντικά περιστατικά στην αρμόδια Αρχή που εν προκειμένω είναι η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ), που ελέγχει τη συμμόρφωση των οντοτήτων με τον νόμο και σε περίπτωση μη συμμόρφωσης μπορεί να επιβάλει κυρώσεις. Η ΕΑΚ ενημερώνει συστηματικά, και αυτό είναι χρήσιμο. Η ενημέρωση όμως δεν υποκαθιστά τον έλεγχο. Το ζητούμενο δεν είναι πόσοι φορείς δηλώνουν ότι έχουν σχέδιο αντιμετώπισης περιστατικών, αλλά πόσοι εν τοις πράγματι μπορούν να αποδείξουν ότι όταν έρθει η επίθεση θα αντέξουν», τονίζει ο Παναγιώτης Ανδρέου και προσθέτει:
«Για τις μικρομεσαίες επιχειρήσεις, ακόμη και όσες δεν υπάγονται στη NIS2, ο κίνδυνος είναι ακόμη πιο χειροπιαστός. Σε μια επίθεση ransomware, οι δράστες κρυπτογραφούν τα αρχεία και ζητούν λύτρα για να αποκαταστήσουν την πρόσβαση. Ξαφνικά, το προσωπικό δεν βλέπει ποιες παραγγελίες εκκρεμούν, τι υπάρχει στην αποθήκη ή ποια τιμολόγια πρέπει να εξοφληθούν. Αν η επιχείρηση στηρίζεται σε έναν μεγάλο πελάτη, λίγες ημέρες χωρίς παραδόσεις αρκούν για να χάσει τη συνεργασία από την οποία εξαρτάται η βιωσιμότητά της. Το κόστος της πρόληψης φαίνεται στον προϋπολογισμό, το κόστος όμως της διακοπής φαίνεται όταν είναι πια πολύ αργά...»
Στις 16 Νοεμβρίου, η Εθνική Αρχή Κυβερνοασφάλειας δημοσίευσε οδηγό με 17 βήματα κυβερνοϋγιεινής για μικρομεσαίες επιχειρήσεις.
«Μια επιχείρηση μπορεί να ξεκινήσει από τρία βασικά βήματα: τη συστηματική ενημέρωση του λογισμικού, την επαλήθευση ταυτότητας με περισσότερους από έναν παράγοντες και τη διατήρηση αντιγράφων ασφαλείας. Για τα τελευταία, δεν αρκεί μόνο η ύπαρξη τους. Η επιχείρηση πρέπει να έχει δοκιμάσει ότι μπορεί να τα επαναφέρει και να γνωρίζει πόσος χρόνος θα χρειαστεί για αυτό. Εξίσου πρακτικό είναι να γνωρίζουν οι εργαζόμενοι ποιον πρέπει να ειδοποιήσουν όταν αντιληφθούν κάτι ύποπτο.
Οι πολίτες δεν μπορούν να αναλάβουν την ευθύνη για την ασφάλεια ενός νοσοκομείου ή ενός ενεργειακού δικτύου. Ως εργαζόμενοι, όμως, μπορούν να αναφέρουν έγκαιρα ένα ύποπτο μήνυμα. Και ως επιχειρηματίες μπορούν να κάνουν το πρώτο βήμα, χωρίς να περιμένουν ανθηρές περιόδους προκειμένου να τα εφαρμόσουν όλα. Από την άλλη πλευρά οι οντότητες που υπάγονται στον νόμο, δεν έχουν αυτή την πολυτέλεια. Όσοι πάλι αμφιβάλλουν αν αξίζει τον κόπο, ας κάνουν στον εαυτό τους μια απλή ερώτηση. Αν αύριο το πρωί δεν ανοίξει κανένας υπολογιστής, θα ανοίξει η επιχείρησή μου;», κατέληξε.